Maskenball im Netzwerk:
Zero Trust setzt auf Nachweis statt Erscheinung
Frederik Schmidt, CanMe GmbH
(Titelbild: KI-generiert mit ChatGPT )
KI, die Kreative Intelligenz jetzt in der neuesten Folge SMART&nerdy! Podcastfolge #23.
Frederik Schmidt, CanMe GmbH
(Titelbild: KI-generiert mit ChatGPT )
Deepfakes zeigen, dass vertraute Gesichter und Stimmen nicht länger als verlässliche Identitätsnachweise gelten können. Dasselbe Grundproblem besteht in Unternehmensnetzen, wenn Netzwerkzugang mit Berechtigung gleichgesetzt wird. Identitätsbasierte Zero-Trust-Architekturen prüfen deshalb jede Verbindung zu einem Dienst einzeln, verschlüsseln sie Ende zu Ende und begrenzen erreichbare Ressourcen. Dadurch lassen sich laterale Angriffe erschweren, NIS-2-Anforderungen unterstützen und Abhängigkeiten bei sicherheitskritischen Identitäten und Schlüsseln reduzieren.
Ein vertrautes Gesicht, eine bekannte Stimme, eine bekannte IP-Adresse: Was vertraut erscheint, muss längst nicht vertrauenswürdig sein. Deepfakes machen diese Erkenntnis für Menschen unmittelbar sichtbar – in Unternehmensnetzen gilt dasselbe Prinzip schon lange. Sicherheit beginnt deshalb nicht mehr an der Eingangstür, sondern bei jeder einzelnen Verbindung. Entscheidend ist nicht der Augenschein, sondern der Nachweis.
Ein vertrautes Gesicht, eine bekannte Stimme, ein plausibler Auftrag: Lange reichten solche Merkmale aus, um einer Person auch digital zu vertrauen. Deepfakes setzen genau diese Gewissheit außer Kraft. Für einen erfolgreichen Angriff muss heute weder ein IT-System kompromittiert noch ein Passwort gestohlen oder eine Schwachstelle ausgenutzt werden.
Angegriffen wird die älteste Sicherheitsarchitektur überhaupt – das Vertrauen in die Erscheinung.
Und dieser Angriff skaliert. Nach Angaben des Kreditversicherers Allianz Trade haben sich die Schäden durch sogenannten Fake-President-Betrug 2024 verdreifacht; 2025 stiegen sie um weitere 81 Prozent, obwohl die Fallzahlen zurückgingen [2]. Weniger Versuche, deutlich mehr Beute – jeder einzelne Angriff wird gezielter, glaubwürdiger, teurer. „E-Mails sind inzwischen makellos und Deepfakes täuschend echt“, bilanziert Allianz-Trade-Managerin Marie-Christine Kragh [2]. Auch Deutschland kennt das Phänomen aus erster Hand: Schon 2022 erreichte ein falscher Vitali Klitschko per Videocall die damalige Regierende Bürgermeisterin von Berlin sowie ihre Amtskollegen in Wien und Madrid – zwei der drei Angerufenen schöpften im Gespräch Verdacht und brachen ab [3]. Wie dünn eine Verteidigungslinie ist, die allein aus Aufmerksamkeit besteht, zeigt der dritte Fall.
Ein Gesicht erkennen, eine Stimme zuordnen: Jahrtausendelang war das ein verlässlicher Identitätsnachweis, weil Fälschung teuer und selten war. Diese Grundannahme ist gefallen. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) weist darauf hin, dass sich Stimmen bereits mit wenigen Sekunden Referenzmaterial klonen lassen und Gesicht wie Stimme mit geringer Latenz live konvertiert werden können [4]. Ein Konferenzvortrag, ein Podcast, ein Karrierenetzwerk-Video – mehr Rohmaterial braucht ein Angriff nicht.
Die naheliegende Hoffnung lautet: Dann erkennt eben Software die Fälschung. Doch ausgerechnet die Videokonferenz ist dafür der ungünstigste Ort. IT-Forensiker des Fraunhofer-Instituts für Sichere Informationstechnologie beschreiben das Dilemma: Weil Videodatenströme komprimiert werden, verschwinden genau jene Bildfehler, an denen Erkennungsverfahren Deepfakes bislang festmachten; schwankende Netzqualität und Weichzeichner tun das Übrige [5]. Der Mensch versagt als Prüfinstanz also nicht aus Nachlässigkeit, und die Maschine nicht aus Unreife. Beide prüfen ein Merkmal, das beliebig reproduzierbar geworden ist.
Deepfakes sind darum weniger ein Medienphänomen als das sichtbare Symptom einer tieferen Krise. Sie markieren den Zusammenbruch eines Prinzips: Erscheinung ist kein Beweis.
Damit wird aus einem Deepfake-Problem eine grundsätzlichere Sicherheitsfrage: Auf welcher Grundlage entscheiden wir überhaupt, einer Identität zu vertrauen? Die eigentlich unbequeme Erkenntnis folgt erst danach – Unternehmensnetzwerke arbeiten seit Jahrzehnten nach einem vergleichbaren Prinzip.
Man stelle sich das klassische Unternehmensnetz als Ballsaal vor. Am Eingang steht ein aufmerksamer Türsteher – Firewall, Virtual Private Network (VPN), Zugangskontrolle. Er prüft die Gästeliste gewissenhaft. Doch hinter der Tür beginnt ein Maskenball: Wer einmal drinnen ist, bewegt sich frei, und alle tragen Masken. Die Maske des Netzwerks heißt IP-Adresse (Internet Protocol). Sie verrät, wo ein Gerät angeschlossen ist – nicht, wer dahintersteht. Adressen lassen sich fälschen, teilen, wiederverwenden. Und wer der Prüfung am Eingang einmal genügt hat, dem stellt im Saal niemand mehr eine Frage.
Genau davon leben Angreifer:innen: Der größte Schaden entsteht nicht beim Eintritt, sondern bei der anschließenden Bewegung im Inneren, der lateralen Ausbreitung. Der Saal ist zudem voller als gedacht. Nicht nur Menschen tragen Masken – Server sprechen mit Servern, Backupsysteme mit Speichern, das Enterprise Resource Planning (ERP) mit dem Manufacturing Execution System (MES), die Produktionsanlage mit der IT. Dieser Maschinenverkehr läuft durch kein VPN und weist sich gegenüber niemandem aus. In der Operational Technology (OT) kommt hinzu: Viele Geräte können ihre Maske technisch gar nicht ablegen. Eine speicherprogrammierbare Steuerung mit zwanzig Jahren Laufzeit lernt keine moderne Authentifizierung mehr. Sie braucht eine Architektur, die den Nachweis vor sie stellt, statt ihn von ihr zu verlangen – die Normenreihe IEC 62443 zeichnet diesen Weg mit Zonen und Conduits vor.
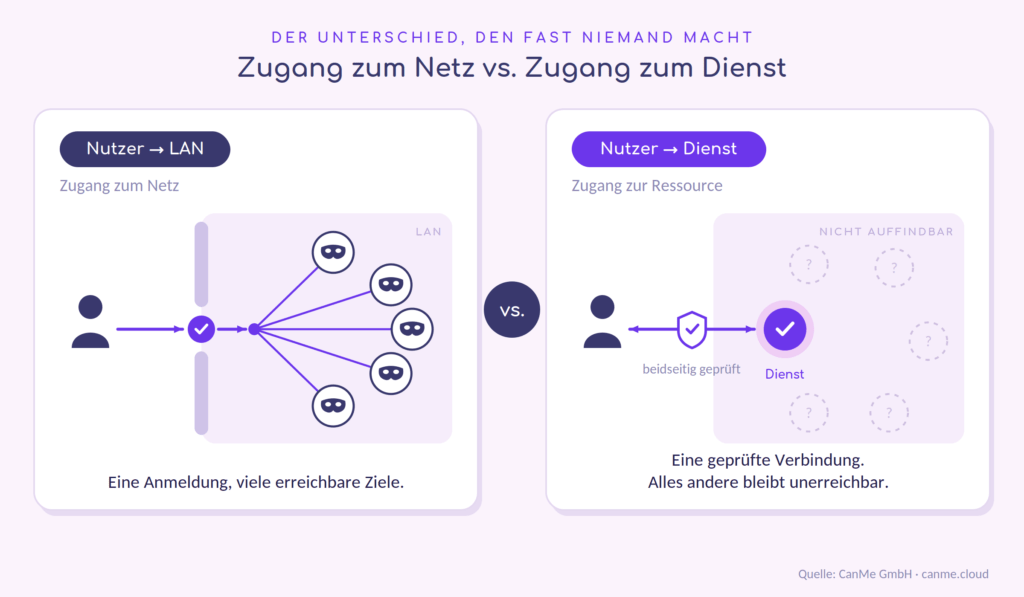
Der Unterschied, den fast niemand macht, liegt zwischen zwei Fragen: „Darf diese Person in das Netz?“ und „Darf diese Identität genau diesen Dienst nutzen?“ Ein klassisches VPN beantwortet nur die erste. Eine Anmeldung öffnet den Saal – und damit viele erreichbare Ziele. Die zweite Frage verlangt etwas anderes: eine einzelne, nachgewiesene Verbindung von einer Identität zu einem Dienst, während alles Übrige unerreichbar bleibt – im besten Fall nicht einmal auffindbar. Abbildung 1 stellt beide Modelle gegenüber. Was sich weder adressieren noch anpingen lässt, lässt sich auch nicht angreifen: „Nicht findbar“ ist in dieser Logik mehr wert als „gut geschützt“.
Manche Lösungen mit dem Etikett Zero Trust konzentrieren sich vor allem auf die Türkontrolle – Multi-Faktor-Authentifizierung, Gerätechecks, Kontextregeln. Das ist besser als nichts, beantwortet aber nur die Eintrittsfrage. Der Maskenball dahinter läuft weiter.
Konsequent zu Ende gedacht – das National Institute of Standards and Technology (NIST) hat die Referenzarchitektur dazu beschrieben [6] – bedeutet Zero Trust, dem gesamten Saal die Masken abzunehmen:
Erstens: beidseitiger Nachweis. Nicht nur die nutzende Person weist sich gegenüber dem Dienst aus, auch der Dienst beweist kryptografisch seine Identität. Genau dieser Nachweis fehlte im Fall Arup. Die betroffene Person hätte dem vermeintlichen Finanzvorstand nicht allein aufgrund seines Erscheinungsbildes vertrauen müssen, wenn dessen Identität technisch überprüfbar gewesen wäre.
Zweitens, Ende-zu-Ende-Verschlüsselung: keine Teilstrecke im Klartext, kein Punkt, an dem mitgehört oder manipuliert werden kann.
Drittens, Dienst statt Netz: Autorisiert wird die einzelne Verbindung zu einer Ressource, nie der Zutritt zu einem Adressraum. Nicht erlaubt heißt: nicht sichtbar.
Viertens, für alle Teilnehmer, zentral gesteuert: Menschen, Server, Arbeitslasten und Maschinen erhalten gleichermaßen eine nachweisbare Identität – geführt über eine zentrale Richtlinie statt über verstreute Firewall-Regeln.
Seit dem 6. Dezember 2025 ist das deutsche Umsetzungsgesetz zur europäischen Richtlinie über Netz- und Informationssicherheit (NIS-2) in Kraft; mehr als 30.000 Unternehmen fallen unter die neuen Pflichten [7]. In der Praxis wird das Gesetz oft als Dokumentationsübung missverstanden – als Papierstapel, der im Ernstfall niemanden schützt. Sein eigentliches Ziel ist nachweisbare Beherrschbarkeit: Wer greift worauf zu? Womit lässt sich das belegen? Und wie klein ist die Fläche, die ein erfolgreicher Angriff erreicht?
NIS-2 schreibt keine Architektur vor. Aber die geforderte Logik – Risiken minimieren, Zugriffe kontrollieren, Vorfälle erkennen und melden – konvergiert auf identitätsbasierte Konzepte. Ein Netzwerk, in dem jede Verbindung einzeln nachgewiesen und protokolliert wird, erzeugt die geforderten Nachweise als Nebenprodukt seiner Funktionsweise. Compliance wird zum Ergebnis guter Architektur statt zu ihrem Ersatz. Daran sollten sich Umsetzungsprojekte messen lassen: Reduziert die Maßnahme die Bewegungsfreiheit hinter der Tür – oder verschönert sie nur die Gästeliste?
Wird Identität zum Fundament der Sicherheit, stellt sich sofort die Souveränitätsfrage: Wer stellt die Identitäten aus, wer verwahrt die Schlüssel, wer kontrolliert die Steuerungsebene? Liegen Zertifikate und Richtlinien in der Cloud eines außereuropäischen Anbieters, ist die Abhängigkeit nicht beseitigt, sondern nur verlagert. Digitale Souveränität heißt dann konkret: Die kryptografische Vertrauenswurzel und die Steuerung des eigenen Netzes bleiben im eigenen Haus – betreibbar auch dann, wenn externe Dienste ausfallen oder politische Rahmenbedingungen kippen.
Wie sich diese Prinzipien praktisch umsetzen lassen, zeigt ein Beispiel aus dem deutschen Mittelstand. Die CanMe GmbH aus Hof entwickelt mit dem Cloud Area Network eine identitätsbasierte Konnektivitätsplattform, die vollständig in der Infrastruktur des Kunden betrieben wird; die Zertifikate verlassen das Unternehmen zu keinem Zeitpunkt [8]. Bei einem Betreiber in der deutschen Gasbilanzierung – einem Umfeld Kritischer Infrastrukturen (KRITIS) – wurden auf dieser Basis klassische Firewalls vollständig durch identitätsbasierte Verbindungen ersetzt: Jeder Zugriff, ob von Mensch oder Maschine, wird beidseitig nachgewiesen, Ende-zu-Ende verschlüsselt und zentral protokolliert. Derzeit kommen Identitäten für KI-Arbeitslasten hinzu: Auch autonome Agenten erhalten damit denselben nachweisbaren Ausweis wie menschliche Beschäftigte.
Gegen Deepfakes auf der menschlichen Ebene helfen Verifikationsprotokolle: der Rückruf über eine bekannte Nummer, das Vier-Augen-Prinzip bei Zahlungen, vereinbarte Codewörter. Auffällig: Diese Empfehlungen folgen demselben Muster wie die technische Antwort im Netzwerk: Vertraue nicht der Erscheinung, verlange einen unabhängigen, überprüfbaren Nachweis – bei jedem Vorgang, nicht nur am Eingang.
Darin liegt die eigentliche Lektion der Deepfakes. Sie zwingen Organisationen, ein Prinzip aufzugeben, das nie sicher war, sondern nur lange nicht angegriffen wurde. Wer die Umstellung als Architekturfrage begreift – nicht als Compliance-Übung, nicht als Produktkauf –, gewinnt dreifach: robuste Abwehr gegen laterale Ausbreitung, NIS-2-Nachweise als Nebenprodukt und ein Stück wiedergewonnene Souveränität über die eigene Infrastruktur. Der Türsteher hat seine Pflicht getan; jetzt muss der Saal die Masken abnehmen. Denn in einer Welt, in der Sehen kein Beweis mehr ist, bleibt am Ende nur eines: der Nachweis.