Bist du es wirklich?
Wie digitale Identitäten vor Deepfakes geschützt werden
Henry Schütze und Julian Schweizer, Nect GmbH
(Titelbild: © Adobe Stock | 2119424534 | ink drop )
KI, die Kreative Intelligenz jetzt in der neuesten Folge SMART&nerdy! Podcastfolge #23.
Henry Schütze und Julian Schweizer, Nect GmbH
(Titelbild: © Adobe Stock | 2119424534 | ink drop )
Deepfakes können biometrische Fernidentifizierungen angreifen, indem sie gestohlene Identitätsdaten mit synthetisch erzeugten Live-Aufnahmen kombinieren. Ein einzelner Deepfake-Detektor reicht zur Abwehr nicht aus. Wirksamer Schutz entsteht durch mehrere aufeinander abgestimmte Verteidigungsebenen: spezialisierte Detektion, randomisierte Live-Challenges, die Begrenzung wiederholter Angriffsversuche sowie die Absicherung des Aufnahme- und Datenwegs. Ziel ist es, Manipulationen an möglichst vielen Stellen zu erkennen und den Aufwand für Identitätsbetrug so weit zu erhöhen, dass skalierbare Angriffe unattraktiv werden.
Ein gestohlener Personalausweis allein ist noch kein Freifahrtschein in die empfindliche digitale Privatsphäre der dazugehörigen Identität. Kombiniert mit einem Deepfake, das sich aus nur einem Foto des bestohlenen Opfers erzeugen ließe, entsteht auf einmal eine echte Bedrohung. Digitale Identitätsdienste sind in dieser Realität längst angekommen und wehren sich gegen kriminelle Akteure, die versuchen unbescholtene Identitäten vorzutäuschen.
Unsere globalisierte, digitalisierte Welt hat durch Übertreibungen, Falschdarstellungen und gefälschte Inhalte ein Vertrauensproblem. Viele digitale Natives sind dem Begriff Deepfake sicher schon begegnet. Deepfakes sind auf “Deep” Learning basierte Fälschungen (“Fake”). Sie bezeichnen manipulierte Bilder oder Videos bei denen das Gesicht, die Mimik oder das gesprochene Wort mittels Software ausgetauscht wurde. Einem flüchtigen Blick, oft sogar dem kritischen, kann die Täuschung leicht entgehen und die fabrizierte Darstellung wird als authentisch wahrgenommen.
Deepfakes sind pauschal betrachtet nicht zwingend problematisch. Sie können kommerziell sinnvolle Anwendungen in der Werbe- und Filmproduktion haben, oder der Erstellung von unterhaltsamem Social Media Content dienen. Das Missbrauchspotential der Deepfakes ist jedoch enorm und verdient Einzug in das kollektive Bewusstsein unserer digitalen Gesellschaft. Dazu zählt der manipulative Gebrauch von Deepfakes unter böswilligen und illegalen Absichten. Sie reichen von der Diffamierung von Personen und Cyber-Mobbing im Privaten bis hin zur gezielten Desinformation, digitalen Hetze, Propaganda und Wahlbeeinflussung auf der gesellschaftlich-politischen Ebene. Kriminelle wenden Deepfakes aber auch mit dem Ziel sich zu bereichern an – durch Social Engineering und für Scams, sowie Online-Betrug.
Die fortschreitende Digitalisierung erleichtert viele Prozesse, indem Behördengänge, Bank- und Versicherungsangelegenheiten und vieles mehr online erledigt werden können. Neben dem Komfort ist dies auch ein Gewinn für eingeschränkte Menschen und strukturell schwache Regionen. Dieser Trend erfordert einen hohen Standard in puncto Sicherheit und Schutz vor Online-Betrug, insbesondere eben auch vor Deepfakes.
Zunehmend sind auch Unternehmen betroffen, wie eine Gartner-Studie aus 2025 aufzeigt. 62 Prozent der Befragten Cybersicherheitsverantwortlichen geben an, von Deepfake-Angriffen betroffen gewesen zu sein. Angreifer setzen hierbei vor allem auf Social Engineering, wie ein prominenter Vorfall bei Ferrari belegt: Betrüger haben mit Hilfe von Audio-Deepfakes die Stimme und den süditalienischen Akzent des CEO imitiert und versuchten, einen Manager zur Freigabe einer großen, finanziellen Transaktion zu bewegen. Der Manager wurde stutzig und prüfte die Identität des Anrufers durch eine geschickte Frage. Da die Betrüger nicht antworten konnten, legten sie sofort auf.
Besonders kritisch wird diese Entwicklung dort, wo die digitale Abbildung einer Person selbst zum Identitätsnachweis wird. Wie kann also Vertrauen zwischen Parteien hergestellt werden, die sich nicht persönlich kennen?
Identitätsdienste fungieren als Sicherheitsschranke zu hoch sensiblen Daten, Transaktionen und Geschäftsprozessen. Bei der Identifizierung von Personen werden in der Regel zwei Faktoren aus den Kategorien Besitz, Wissen und Sein geprüft. Besitz bezieht sich auf ein Ausweisdokument oder ein bereits bekanntes Gerät. PINs und Passwörter stellen Wissensfaktoren dar. Das Sein als Kategorie umfasst die vielfältigen biometrischen Prüfoptionen. Jeder Faktor ist mit gewissen Nachteilen behaftet: Ein Dokument oder Gerät kann gestohlen werden oder verloren gehen. PINs und Passwörter werden aus Sorge sie zu vergessen oft unsicher und leicht zu erraten gewählt, können geleakt werden oder dem Angreifenden in bestimmten Fällen sogar bekannt sein.
Eine biometrische Prüfung vergleicht grundsätzlich die Live-Messung eines biometrischen Merkmals einer Person mit einer bekannten, verlässlichen Referenz-Messung. Ist das Gesicht dieses biometrische Merkmal spricht man auch von gesichtsbiometrischer Verifikation. Sie ist bei Fernidentifizierungen der Standard, weil das Gesicht ohne spezialisierte Hardware aufgenommen werden kann, anders als beispielweise Fingerabdrücke, Handvenen-, Iris- oder Retina-Muster. Die Referenz-Aufnahme ist typischerweise das Passfoto vom Ausweisdokument. Es wird entweder optisch durch die Kamera und unter zusätzlicher Prüfung von Sicherheitsmerkmalen aufgenommen, oder per NFC vom Chip des Ausweisdokuments erfasst. Die Live-Aufnahme ist ein in der Session aufgenommenes Selfie-Video des Users. Aus beiden Aufnahmen werden biometrische Features extrahiert, deren Vergleich es erlaubt, mit sehr hoher Genauigkeit festzustellen, ob die Person in beiden Aufnahmen dieselbe ist. Hervorragend geringe Falsch-Akzeptanzraten von 1:1.000.000 sind für moderne gesichtsbiometrische Algorithmen nicht unüblich. Um solch ein System zu überlisten, verbleibt dem Angreifer die Möglichkeit die Aufnahmen selbst zu fälschen. Hier kommen die Deepfakes zum Einsatz.
In einem typischen Angriffsszenario – die sogenannte Identity Impersonation Attack –verfügt der Angreifer über ein gestohlenes Ausweisdokument und beschafft sich ein Foto des Opfers, zum Beispiel via Social Media, oder extrahiert das Passfoto aus dem Dokument. Daraus wird dann ein Deepfake generiert, das als Live-Aufnahme präsentiert wird. Ohne taugliche Gegenmaßnahmen würde die betrügende Person fälschlich als legitime Besitzerin oder legitimer Besitzer des Ausweises akzeptiert und könnte mit dieser gestohlenen Identität online agieren.
Obgleich die frühesten Deepfake-Methoden streng betrachtet auf die Mitte der 1990er Jahre zurückgehen, erlebte diese Technologie seit dem Jahr 2014 einen förmlichen Boost, als gleich zwei neuartige und wegweisende Machine-Learning-Innovationen zur Synthese realistischer Bilder veröffentlicht wurden: Variational Autoencoders (VAEs) und Generative Adversarial Nets (GANs). Wenig später wurden die ebenso wichtigen Stable-Diffusion-Modelle publik.
Ein VAE lernt, Bilder effizient zu komprimieren. Ein ganzes Bild wird durch wenige Zahlen in einem sogenannten „Latent Space“ kodiert und beim Training aus diesen wenigen Zahlen auch wieder rekonstruiert. Der Trick ist, dass man nach dem Training diese Werte im Latent Space manuell verändern kann, in etwa wie bei den Reglern an einem Mischpult, um neue Bilder zu generieren. So lassen sich bestimmte Gesichtsmerkmale wie zum Beispiel Alter, Geschlecht, Haarfarbe, Augen oder Lippenformen nachjustieren oder sogar Bilder von Personen erzeugen, die gar nicht existieren.
Ein GAN-System besteht aus zwei Teilmodellen, einem Generator und einem Diskriminator, die in einer kompetitiven Trainingsphase simultan lernen, sich gegenseitig auszuspielen. Der Generator lernt, die Trainingsdaten bestmöglich zu imitieren und realistische Bilder zu synthetisieren, während der Diskriminator lernt, korrekt zu entscheiden, ob es sich bei einem präsentierten Bild um ein synthetisches oder ein echtes Bild handelt [4]. Am Ende wird der Generator benutzt, um möglichst realistische Bilder zu erzeugen.
Ein Diffusionsmodell lernt, einen iterativen Degradierungsprozess umzukehren. Gewöhnlichen Gesichtsbildern wird stufenweise Rauschen hinzuaddiert. Mit jedem zusätzlichen „Verrauschungsschritt“ wird das Bild weniger erkennbar. In der Trainingsphase lernt das Diffusionsmodell vorherzusagen, welches konkrete Rauschmuster in einem Schritt hinzukam. Über unzählige Lernschritte auf sehr großen Bilddatensätzen lernt das Diffusionsmodell Konzepte des menschlichen Gesichts wie beispielsweise Symmetrie, Hautfarbe, Position und Form von Augen, Nase, Mund und Haaren. Ein Diffusionsmodell kann mit Guided Diffusion, also Prompts, kombiniert werden, um dann aus einem zufälligen Rauschen gezielt ein Bild zu erstellen.
Aus diesen groben Funktionsbeschreibungen lässt sich schon erahnen: VAEs, GANs und Diffusionsmodelle sind wichtige Schlüsseltechnologien für die Erzeugung von Deepfakes [3]. Sie kommen in den vielfältigen Deepfake-Tools zum Einsatz. Obendrein können Large Language Models (LLMs) die Synthese durch Prompts unterstützen und verfeinern.
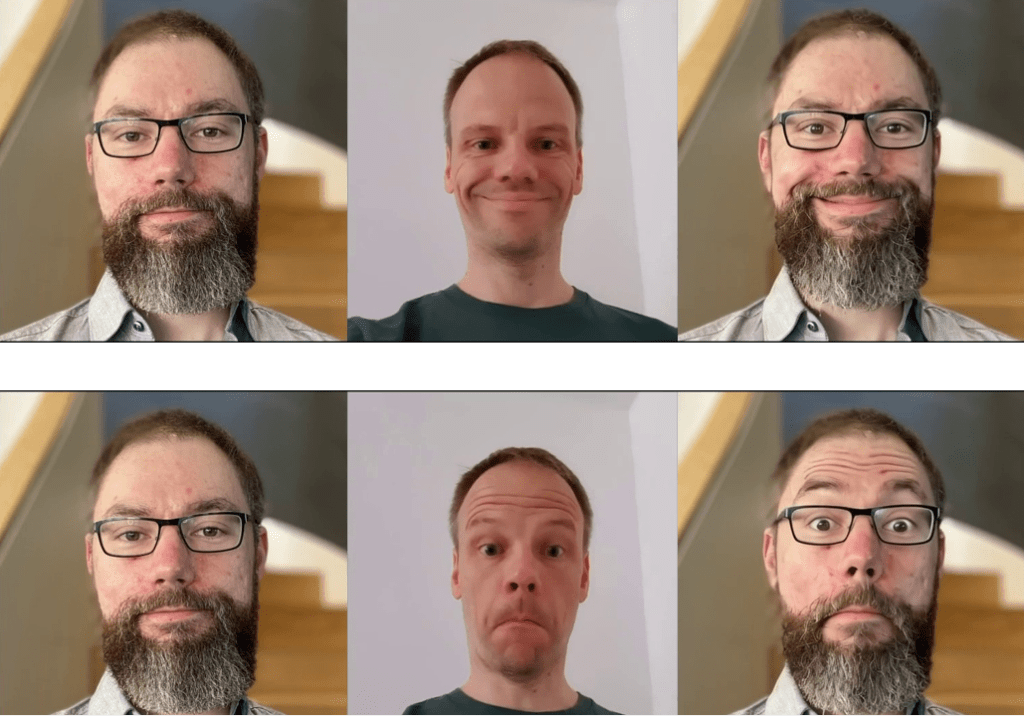
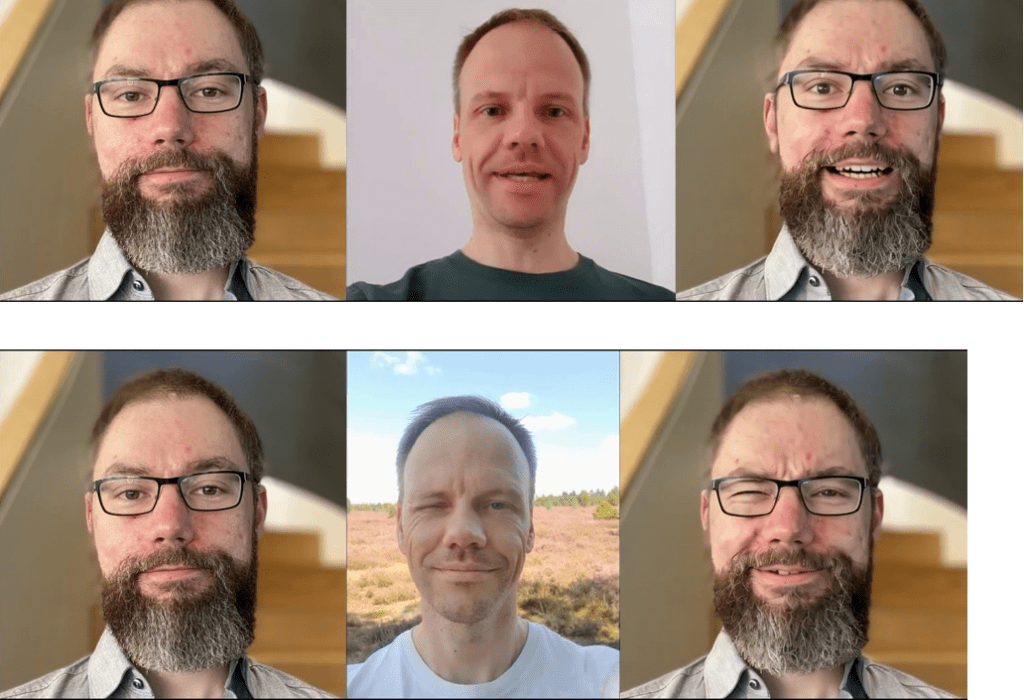
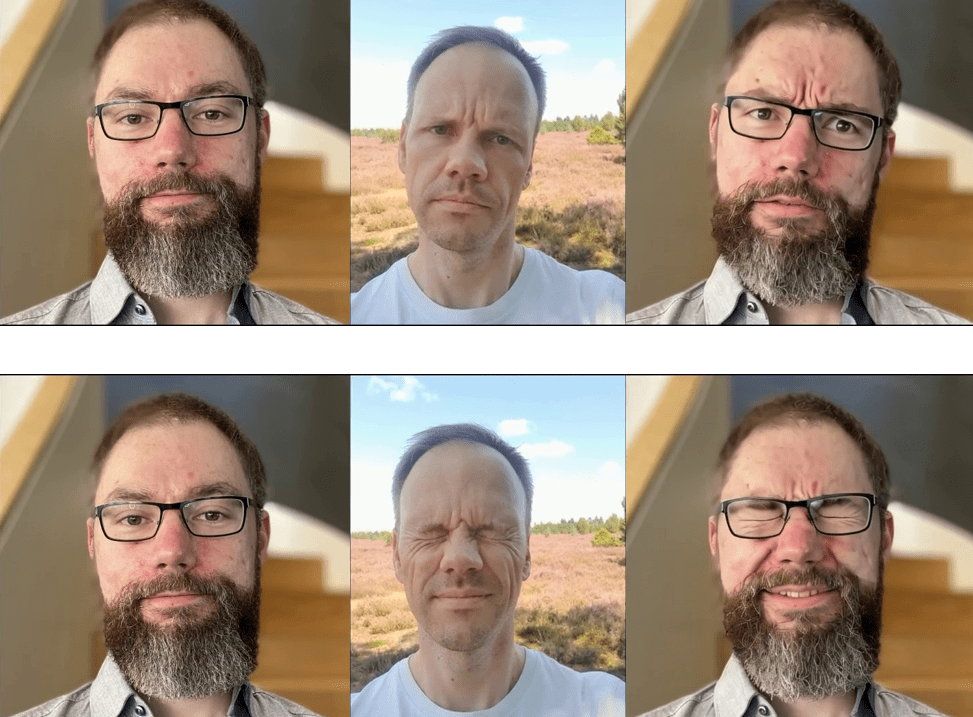
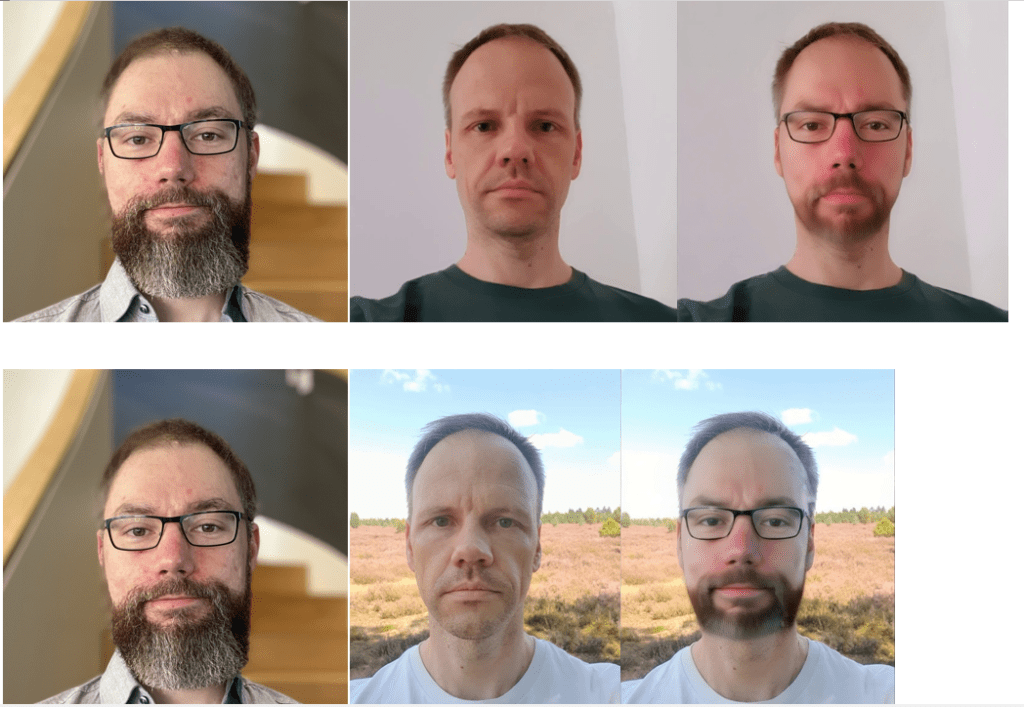
Von unterschiedlichen Deepfake-Gattungen sind zwei besonders relevant: Face Reenactment und Face Swapping. Face Reenactment beschreibt die Animierung eines statischen Gesichtsfotos, auf das Mimik, Augen-, Lippen- und Kopfbewegungen eines anderen, dynamischen Gesichts in einem Treibervideo täuschend echt übertragen werden (Abbildung 1). Beim Face Swapping wird das dynamische Gesicht in einem Treibervideo mit dem Gesicht aus einer anderen Bild- oder Videoquelle „überschrieben“ (Abbildung 2). Das übertragene Gesicht wird dabei möglichst nahtlos in die Mimik und Bewegungen des Gesichts im Treibervideo eingepasst. Für beide Deepfake-Gattungen kann, je nach Tool, die biometrische Identität des Zielgesichts intakt bleiben und das generierte Deepfake mitunter einer gesichtsbiometrischen Verifikation standhalten. Nicht weniger kritisch für die Remote-Identifizierung ist die prinzipielle Möglichkeit, solche Deepfakes ad hoc in einem Live-Videostream zu erzeugen.
Während ältere Deepfake-Tools noch ein gewisses Maß an Programmierkenntnissen voraussetzten, sind moderne Deepfake-Tools via Webinterfaces deutlich zugänglicher für die breite Masse und damit leider auch für kriminelle Personen. Manche Webauftritte entarten förmlich zu einem „Crime-as-a-Service“, zum Beispiel um Bilder von Fake-IDs zu generieren. Es haben sich aber nicht nur technische Hürden verringert, sondern auch die Qualität moderner Deepfake-Tools hat erheblich zugenommen. Das hängt mit der immer leistungsfähigeren GPU-Hardware, aber auch mit Fortschritten in der algorithmischen Deepfake-Forschung zusammen.
Deepfake-Detektoren sind die primäre technische Maßnahme, um Deepfakes unmittelbar zu erkennen. Das sind Algorithmen, die nach Merkmalen von Deepfake-Artefakten suchen. Dazu gehören kaum sichtbare Spuren der Bild- und Videomanipulation, die von den generierenden Deepfake-Tools verursacht werden. Spuren der Bild- und Videomanipulation, die von den generierenden Deepfake-Tools verursacht werden. Deepfake-Detektoren machen sich zu Nutze, dass manipulierte Bildbereiche in einer räumlich-zeitlichen Betrachtung statistische Auffälligkeiten aufweisen, und sich so von gewöhnlichen, nicht-manipulierten Bildbereichen unterscheiden.
Mehrheitlich basieren Deepfake-Detektoren selbst auf Deep Learning und werden anhand vieler Beispiele trainiert. Die wichtigste Anforderung, und gleichzeitig auch größte Herausforderung in der Entwicklung von Deepfake-Detektoren besteht in der Fähigkeit zur sogenannten Cross-Domain-Generalisierbarkeit. Deepfake-Detektoren sind oft sehr gut im Erkennen von Deepfakes, die von gleichartigen Datensätzen oder Tools stammen wie die Trainingsbeispiele. Die Erfahrung zeigt allerdings, dass sie bei fremden Daten oder neuartigen Methoden deutlich ungenauer sind. Man muss anerkennen, dass es praktisch unmöglich ist, alle Deepfake-Tools im Training eines Deepfake-Detektors abzudecken. Verschärfend kommt hinzu das laufend neue Technologien und Tools entwickelt werden und sich so ein sinnbildliches Wettrüsten zwischen den beiden Lagern der Deepfake-Generatoren und der Deepfake-Detektoren abspielt.
Deepfake-Technologie ist ein hoch aktives Forschungsfeld, in dem die weitläufige Meinung vorherrscht, dass es keinen universellen Ansatz zur Deepfake-Erkennung gibt. Deshalb ist die Verbesserung der Robustheit und entsprechende Optimierung der Erkennungsleistung das Hauptaugenmerk der aktuellen Forschung. Bei Fernidentifizierungen besteht jedoch ein entscheidender Vorteil: Die Eigenschaften der erwarteten Live-Aufnahmen sind weitgehend bekannt und können bei der Entwicklung und Validierung der Detektoren gezielt berücksichtigt werden. Den besten Erfolg im praktischen Einsatz verspricht das Training moderner, etablierter Detektor-Architekturen auf großen und hoch diversifizierten Datensätzen, die aus öffentlichen und kommerziellen Datensätzen sowie Daten proprietärer Quellen zusammengemischt werden.
Je besser die Verteilung der zu erwartenden echten Daten modelliert werden kann, je genauer die Trainingsdaten also den erwarteten Live-Aufnahmen der Nutzer entsprechen, desto mehr Potenzial hat dieser statistisch-algorithmische Ansatz. Die sorgfältige und umfängliche Cross-Domain-Validation ist hierbei ebenso wichtig wie auf dem neuesten Stand der Technologie zu bleiben.
Bei Online-Identitätsprüfungen liegt der Schlüssel zur Abwehr gegen Deepfakes in der Zusammenstellung eines für die jeweilige Anwendung maßgeschneiderten Portfolios aus Primär- und Sekundärmaßnahmen.
Entscheidend ist dabei nicht eine einzelne Schutzmaßnahme, sondern das Zusammenspiel mehrerer Verteidigungsebenen, die unterschiedliche Angriffspunkte absichern. Die Verteilung der zu erwartenden Daten genau zu kennen und dieses Wissen bei der statistischen System-Modellierung auszuschöpfen, bildet die erste Säule der Verteidigung.
Eine zweite Säule stellen randomisierte Live-Challenges dar, bei denen der User aufgefordert ist, zufälligen Anweisungen oder Aufgaben zu folgen, deren Erfüllung geprüft wird. Sie erschweren es erheblich, ein Deepfake-Video vorab offline zu generieren, das vom System als gültige Live-Challenge-Response akzeptiert werden kann. Zwar sind live gestreamte Deepfakes ein denkbares Angriffsmittel, das heißt aber nicht automatisch, dass jede Live-Challenge damit bewältigt werden kann. Die betrügende Person muss sich „blind“ auf den live generierten Output verlassen. Die Echtzeitanforderung beeinträchtigt nicht selten die Qualität des Deepfakes. Insbesondere kleine, präzise Bewegungen, wie sie beispielsweise beim Sprechen vorkommen, haben das Potenzial, zu Inkonsistenzen im Deepfake-Livestream zu führen. So erschwert die Aufforderung zum seitwärtigen Rotieren des Kopfes Angriffe mittels Deepfakes, die aus nur einer Frontalaufnahme erzeugt werden. Die Aufforderung zum kurzweiligen Verdecken des Gesichts mit der Hand kann im Deepfake-Livestream gleichermaßen Artefakte provozieren, die vom Deepfake-Detektor leichter aufgegriffen werden können. Betrügende Personen verweigern mitunter ihre Compliance für solche Live-Challenges.
Eine dritte Säule der Verteidigung bildet das Konzept “You only get one shot”. Ein Deepfake-Betrüger kann zwar mehrere Identifizierungen versuchen, fällt er allerdings einmal verdächtig auf, weil eine technische Abwehrfunktion den Betrugsversuch eindeutig erkennt, können Faktoren bezüglich der Verbindung, des Geräts oder der angegriffenen Identität vorübergehend gesperrt werden. Dieses Konzept zielt maßgeblich darauf ab, die Skalierbarkeit des Betrugs wirksam einzuschränken. Es gilt dem Angreifer das Probing zu erschweren, also das Auskundschaften des Systems, um die Angriffsmittel darauf zu justieren.
Die vierte Säule der Verteidigung setzt bei der Daten-Aufnahme beziehungsweise -präsentation an. Das Deepfake-Video muss vom Angreifer schließlich in den Identifizierungsprozess eingebracht werden. Der naheliegende Angriffsvektor wäre, das Deepfake-Video aufzunehmen, während es auf einem Display abgespielt wird. Dieses Szenario wird allerdings von einem gänzlich eigenständigen Abwehrmechanismus abgedeckt: der Presentation Attack Detection (PAD). Hierbei handelt es sich um algorithmische Detektoren, die unabhängig von einem Deepfake-Detektor prüfen, ob in einem Aufnahmeprozess ein indirektes Präsentationsmedium zum Einsatz gekommen ist. PAD-Technologie ist ein ganz eigenes Forschungsfeld. Alternativ kann die angreifende Person versuchen, das Deepfake-Video direkt in den Identifizierungsprozess einzuschleusen. Hiergegen wirken Maßnahmen der IT-Sicherheit zum „Härten“ der Software.
Dies ist insbesondere auf Smartphones ein effektives Vorgehen, da die Modifikation von Soft- oder Hardware durch die Systemanbietenden erkannt wird. Das Umgehen dieser Erkennung erfordert weitere Expertise und bietet ein weiteres mögliches Signal, an dem angreifende Personen erkannt werden können.
Es gibt also keine “Silver Bullet”: Den einen Ansatz, Deepfakes in unserer digitalen Welt richtig zu begegnen, gibt es nicht. Es gilt vielmehr, digitale Inhalte konsequent zu hinterfragen: Kann dieses Bild so entstanden sein? Ist die Aussage in dem Video dieser Person zuzumuten?
Bei der Fernidentifizierung ist solch eine inhaltliche Prüfung nicht möglich. Es gilt also, Deepfakes mit technischen Maßnahmen zu begegnen. Je engmaschiger und durchgängiger die Kontrolle über den Datenfluss von der Aufnahme bis zur Auswertung ist, desto stärkere Maßnahmenpakete lassen sich schnüren. Die direkte Erkennung von Deepfakes durch spezialisierte Algorithmen ist, wie so oft im Sicherheitsbereich, ein Wettlauf zwischen Angreifenden und Verteidigenden. Die Erkennungsalgorithmen profitieren aber stark davon, nur auf Bildern und Videos funktionieren zu müssen, die den erwarteten Aufnahmen entsprechen. Zudem lassen sich mit mehr Kontrolle über die Provenance, also die Herkunftsgeschichte der Medien, weitere Maßnahmen präzise aufeinander abstimmen, um Eingriffe und Manipulationen zu erkennen, ohne authentische Medien fälschlicherweise abzulehnen.
Bei Fernidentifizierungen gilt es die Sicherheit zu wahren, aber gleichzeitig digitale Dienste möglichst einfach und allgemein zugänglich zu machen. Während der Identifizierungsprozess für Nutzende intuitiv und barrierearm gestaltet sein soll, muss Angreifenden auf jeder Ebene das Leben schwer gemacht werden. Dadurch werden die notwendige Expertise sowie der materielle und zeitliche Aufwand erhöht, sodass sich der digitale Angriff auf die Identität schlussendlich nicht lohnt.